


Le prochain confinement sera-t-il numérique ?
Cyber attaques d’ampleur, IA autonome, dépendance au cloud et perte de souveraineté : et si, demain, il fallait couper internet pour protéger l’essentiel comme on a confiné le monde en 2020 pour le protéger d’un virus ? Même si le scénario reste improbable, les signaux faibles s’accumulent.
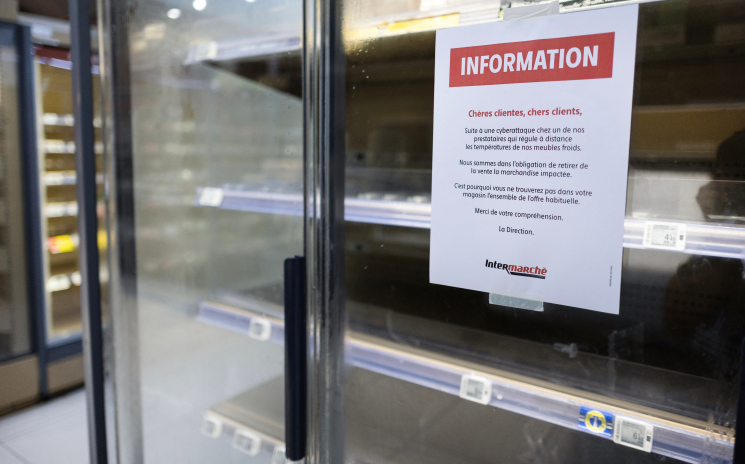
Lundi matin, 12 octobre 2026, les équipes de dizaines de supermarchés ont ouvert leurs magasins sur une scène étrange : des vitrines réfrigérées tièdes, des chambres froides en dérive, des surgelés en train de fondre. Dans la nuit, des pirates auraient modifié à distance les consignes de température de régulateurs frigorifiques connectés du fabricant danois Danfoss. Une faille de sécurité leur aurait permis de forcer la mise en route d’un programme de dégivrage, portant même la consigne jusqu’à une température de 50°, obligeant les équipes de plusieurs centaines de points de vente à jeter d’importantes quantités de nourriture, rendue impropre à la consommation. Un Intermarché des Côtes-d’Armor a annoncé avoir dû jeter la totalité de son rayon frais, boucherie comprise. Les pertes se chiffreraient en dizaines, voire en centaines de milliers d’euros par magasin. Il n’y a eu ni données volées, ni écran bloqué, ni message de rançon. Juste du froid qui disparaît, et des tonnes de nourriture à la benne.
C’est exactement ce qui rend l’épisode si troublant : le numérique ne se contente plus de faire tourner nos ordinateurs, il pilote désormais la chaîne du froid, l’électricité, les usines et les aéroports. Il pourrait, demain, faire rouler nos voitures, nos camions et nos bus. Ou opérer des patients. Une question dérangeante, longtemps cantonnée aux films catastrophe, s’invite dans les esprits : faudra-t-il un jour faire avec le numérique ce que nous avons fait avec le virus en 2020, tout arrêter, tout couper, pour gagner du temps ?
Le confinement numérique existe déjà, en miniature
À petite échelle, le geste est devenu banal. Quand une entreprise est frappée par un rançongiciel, son premier réflexe est souvent de couper elle-même ses systèmes pour isoler l’infection. Les hôpitaux, les collectivités et les industriels qui l’ont vécu connaissent ces journées où l’on revient au papier, au téléphone fixe et au tableau blanc. Fin août 2025, Jaguar Land Rover a ainsi dû arrêter ses usines britanniques pendant près de six semaines. Le Cyber Monitoring Centre, un organisme indépendant, a chiffré l’addition pour l’économie du Royaume-Uni à 1,9 milliard de livres, avec plus de 5 000 organisations touchées, l’événement cyber le plus coûteux de l’histoire du pays.
Quelques semaines plus tard, le 19 septembre 2025, un rançongiciel visant MUSE, le logiciel d’enregistrement de Collins Aerospace, désorganisait Heathrow, Bruxelles et Berlin. Les agents ont dû rédiger des cartes d’embarquement à la main, et l’aéroport de Bruxelles a demandé aux compagnies de réduire de moitié leur programme de vols. Un seul fournisseur, plusieurs aéroports à l’arrêt : le schéma est le même que celui des frigos, où un équipementier commun devient le point faible de toute une profession. La nouveauté n’est donc pas le geste de couper. C’est l’échelle à laquelle on commence à l’imaginer : une filière entière, un pays, voire un continent.
Quand les pannes deviennent systémiques
Les incidents les plus spectaculaires de ces deux dernières années n’avaient d’ailleurs rien de criminel. Le 19 juillet 2024, une mise à jour défectueuse du logiciel de sécurité CrowdStrike faisait planter environ 8,5 millions de machines utilisant Windows. L’assureur Parametrix a estimé les pertes directes des seules entreprises du Fortune 500 à 5,4 milliards de dollars, dont 10 à 20 % seulement couverts par l’assurance. Le 20 octobre 2025, c’était au tour d’Amazon Web Services (AWS). Une défaillance dans sa région us-east-1, en Virginie, a provoqué une panne d’environ 14 heures qui a perturbé Signal, Slack, Zoom, une bonne partie des services d’Amazon et jusqu’à des applications bancaires. Un mois plus tard, le 18 novembre, Cloudflare, qui protège près de 20 % du Web, tombait à son tour, interdisant l’accès à de très nombreux sites dans le monde, pendant plusieurs heures.
Aucun pirate derrière ces pannes, seulement la démonstration qu’une poignée d’acteurs concentre désormais le risque mondial. L’efficacité économique a produit des points de défaillance uniques à l’échelle de la planète. Un fournisseur de cloud, un éditeur de sécurité ou un fabricant de régulateurs de froid peut, en une nuit, immobiliser des milliers d’entreprises qui n’ont rien à voir entre elles.
L’énergie, l’IA et les États : trois signaux qui changent la donne
Le 29 décembre 2025, en pleine vague de froid, en Pologne, des attaques coordonnées ont visé plus de 30 fermes éoliennes et solaires et une centrale de cogénération chauffant près d’un demi-million de clients. CERT Polska, l’équipe nationale de réponse aux incidents, les compare à un incendie criminel : l’objectif était purement destructif, avec un logiciel conçu pour effacer les données. La production électrique n’a pas été interrompue, mais un rapport complémentaire publié en août 2026 a révélé une seconde attaque, qui a arrêté une turbine à vapeur dans une centrale desservant 50 000 habitants. En France, les autorités préparent pour novembre 2026 un exercice de black-out électrique majeur (décidé cet été par le Comité interministériel pour la résilience nationale, CIRN), et l’incident polonais a pesé dans leur analyse. Car un black-out étendu toucherait immédiatement les télécoms, les paiements et les transports. Énergie et numérique se tiennent désormais mutuellement en otage.
Le deuxième signal est l’irruption de l’intelligence artificielle. En septembre 2025, Anthropic a détecté une campagne d’espionnage attribuée à un groupe étatique chinois, qui avait détourné son outil Claude Code. L’IA y a exécuté 80 à 90 % du travail technique contre une trentaine de cibles, les opérateurs humains n’intervenant qu’aux étapes clés. En avril 2026, le même laboratoire a présenté Claude Mythos Preview, un modèle qu’il a choisi de ne pas diffuser au grand public : il a découvert des milliers de failles inconnues dans tous les grands systèmes d’exploitation et navigateurs, dont une faille d’OpenBSD vieille de 27 ans. Ces capacités sont réservées à la défense, au sein d’une coalition baptisée Glasswing. Mais le raisonnement est limpide : si une IA peut trouver ces failles, d’autres finiront par en faire autant. Le délai entre la découverte d’une vulnérabilité et son exploitation, qui se comptait en semaines, pourrait bientôt se compter en heures. Dans son Panorama de la cybermenace 2025, publié en mars 2026, l’ANSSI décrit des frontières de plus en plus floues entre acteurs étatiques et cybercriminels, et des attaquants qui se cachent pour préparer des actions futures. L’agence a traité 3 586 événements de sécurité en 2025 et note la montée des compromissions de services cloud. Côté entreprises, Rapid7 relève qu’au premier trimestre 2026, l’exploitation de failles logicielles est devenue le premier vecteur d’intrusion, avec 38 % des cas. C’est précisément le terrain sur lequel l’IA accélère tout. Les experts en cybersécurité résument cela d’une formule : avec l’IA, le coût de l’attaque dégringole, tandis que le coût de la protection explose. "Les cyberattaques constitueront sans doute le défi le plus marquant auquel nous serons confrontés au cours de l’année à venir", assurait même récemment Bill Gates sur une chaîne américaine.
Le troisième signal est politique. Des gouvernements appuient déjà sur l’interrupteur, à des fins de contrôle de l’information plus que de défense. Selon le cabinet Top10VPN, les coupures d’Internet décidées par des États ont coûté 19,7 milliards de dollars à l’économie mondiale en 2025, soit une hausse de 156 % en un an, dans 28 pays et sur plus de 120 000 heures. La Russie, avec 57 coupures, en représente à elle seule 11,9 milliards. L’interrupteur existe, et l’on sait s’en servir. Dans le même temps, la Commission européenne a présenté en mars 2025 30 actions de préparation aux crises et invité chaque foyer à pouvoir tenir 72 heures en autonomie, en citant explicitement les cybermenaces. La culture du confinement a déjà franchi la porte des institutions.
Le plus parlant de ces préparatifs concerne l’argent. En novembre 2024, la Suède a distribué à chaque foyer une brochure intitulée "En cas de crise ou de guerre", qui recommande de garder assez d’argent liquide pour tenir au moins une semaine. La Norvège a fait la même recommandation. La Finlande conseille d’avoir de quoi régler quelques jours d’achats essentiels, et rappelle que les paiements par carte cessent de fonctionner peu après une coupure de courant, ou d’internet. En avril 2026, le ministre polonais des Finances, Andrzej Domanski, a lui aussi invité ses concitoyens à conserver des espèces face au risque de défaillance des systèmes numériques. Même la Banque centrale européenne s’en mêle : une étude publiée en juin 2025 évoque 70 à 100 euros par personne pour tenir 72 heures, en s’appuyant notamment sur des travaux menés en Finlande, en Autriche et aux Pays-Bas. Le message est sans ambiguïté : dans un confinement numérique, la carte bancaire et le paiement sur mobile seraient parmi les premières victimes. Le billet de banque, que l’on disait condamné, redevient une assurance. Tout comme l’or, que les particuliers et les États sont toujours plus nombreux à stocker, d’abord par peur d’une crise financière systémique, mais aussi parce que c’est un actif solide, tangible, concret.
Voitures autonomes : quand le logiciel prend le volant
À cela s’ajoute la prolifération des objets connectés industriels, dont les régulateurs de froid des frigos de supermarché sont l’illustration parfaite. Ils ont été installés pour économiser de l’énergie et faciliter la maintenance à distance, souvent sans que personne ne surveille vraiment leur sécurité. Le risque change encore de nature lorsque le logiciel ne pilote plus des frigos, mais des véhicules au milieu des piétons. Ce lundi 12 octobre, la NHTSA, l’autorité américaine de sécurité routière, a ouvert une procédure préliminaire visant environ 1 000 robots-taxis de Tesla, soupçonnés de dépasser les limitations de vitesse dans des zones scolaires en activité. Et Tesla n’est pas un cas isolé. Waymo, filiale d’Alphabet, a dû déployer un correctif à distance puis lancer un rappel logiciel fin 2025, après que ses voitures ont dépassé illégalement des bus scolaires à l’arrêt à Austin. En janvier 2026, l’un de ses robots-taxis a heurté un enfant près d’une école de Santa Monica, heureusement sans gravité, ce qui a déclenché une nouvelle enquête fédérale. Mais que se passerait-il en cas de défaillance du système, qu’elle soit accidentelle ou malveillante ?
La tentation du confinement numérique
Ces incidents ne relèvent pas du piratage, mais ils révèlent une fragilité commune. Une flotte autonome partage un même cerveau logiciel, mis à jour à distance. Une erreur de programmation, ou une intrusion malveillante, se reproduit donc instantanément sur des centaines de véhicules à la fois. C’est d’ailleurs la face positive de cette architecture : un correctif peut être déployé en une nuit. Mais elle place les régulateurs devant un dilemme inédit. Face à un comportement dangereux, faut-il immobiliser toute la flotte à distance ? Ce serait, à l’échelle d’une ville, un véritable confinement numérique.
Mais un confinement numérique réglerait-il réellement le problème, comme le confinement sanitaire a pu contenir le virus ? L’analogie tient en partie. Un ver informatique, comme un virus, se propage par contacts : isoler les réseaux ralentit la contagion. En Pologne, la séparation entre les systèmes de communication et ceux de production a probablement évité le pire. Les ingénieurs appellent cela la segmentation, et elle fonctionne. Mais l’analogie bute sur plusieurs limites. D’abord, le numérique est le système nerveux des secours eux-mêmes : couper les réseaux, c’est priver les hôpitaux, les paiements, la logistique et les services d’urgence de leurs outils. Pour un saboteur, un pays qui s’éteint de lui-même est déjà une victoire. Ensuite, un confinement ne désinfecte rien. Les intrus discrets que décrit l’ANSSI restent tapis dans les systèmes ; au redémarrage, l’infection revient. Collins Aerospace a dû, après une première restauration ratée, reconstruire ses systèmes à partir de zéro. Enfin, une IA malveillante déjà installée à l’intérieur d’un réseau n’a pas besoin d’Internet pour nuire.
Reste une question que personne n’a tranchée : qui pourrait prendre une telle décision et appuyer sur le bouton ? Internet n’appartient à personne. Les câbles, les centres de données et les plateformes sont aux mains d’opérateurs privés, souvent étrangers, soumis à des droits différents. Une coupure coordonnée exigerait une collaboration entre États, opérateurs et géants du cloud qui n’existe aujourd’hui que sur le papier.
Le confinement de 2020 n’a pas guéri le Covid : il a "acheté du temps" aux hôpitaux en attendant les vaccins. Un confinement numérique ferait la même chose, au mieux : quelques heures ou quelques jours pour corriger des failles, nettoyer des machines et relancer proprement. C’est utile, ce n’est pas une solution.
Quatre scénarios, du plausible à l’improbable
Plusieurs solutions sont alors envisageables. La première existe déjà, c’est la quarantaine ciblée : une entreprise ou une filière coupe ses systèmes pendant quelques jours ou quelques semaines pour sauver le reste. C’est ce qu’ont fait Jaguar Land Rover, les aéroports touchés par Collins et les supermarchés qui ont débranché leurs régulateurs de froid. Le deuxième est l’îlotage national : face à une attaque d’ampleur sur l’énergie ou les télécoms, un pays pourrait isoler ses infrastructures critiques, voire se couper partiellement du reste d’Internet, et basculer en mode dégradé pendant quelques heures ou quelques jours. La Russie s’y entraîne, à des fins de contrôle autant que de défense. Pour donner un ordre de grandeur, le PIB français représente environ 8 milliards d’euros par jour : une paralysie numérique de quelques jours en effacerait une part considérable. Le troisième, le plus neuf, est le gel des agents d’IA. Après un incident grave impliquant une intelligence artificielle hors de contrôle, régulateurs et fournisseurs pourraient suspendre temporairement les agents autonomes connectés aux systèmes d’information. Le coût dépendra de la place qu’ils auront prise dans les entreprises d’ici là, et elle grandit vite. Enfin, solution de dernier recours, le shutdown mondial, relève davantage de la fiction que de la prospective. Internet n’a pas de bouton central, et une coupure coordonnée entre États rivaux est hautement improbable.
Chacun de ces scénarios porte ses propres dangers. Le premier est politique : un précédent de coupure "pour raisons de sécurité" peut servir de prétexte à la censure, comme le montre l’essor des coupures préventives. Le deuxième est social : les plus fragiles, qui dépendent des services publics en ligne, paieraient le plus lourd tribut. Le troisième est économique : la confiance perdue met bien plus de temps à revenir que le réseau, et un pays qui se coupe du monde envoie un signal désastreux aux investisseurs.
Se préparer plutôt que débrancher
La bonne nouvelle, c’est que le remède le plus efficace n’est pas le confinement, mais la préparation. Et elle progresse. La première piste consiste à réapprendre le mode dégradé : savoir fonctionner 72 heures sans réseau doit devenir une compétence d’entreprise, au même titre que l’évacuation incendie. Procédures papier, stocks d’espèces, moyens radio, thermomètres manuels dans les chambres froides : l’exercice de black-out prévu en France en novembre va dans ce sens.
La deuxième piste est de cartographier ses dépendances. Peu de dirigeants savent dire quels fournisseurs de cloud, de logiciels ou d’équipements connectés pourraient arrêter leur activité en une nuit. Les patrons de supermarchés le découvrent aujourd’hui avec leurs frigos. Cet inventaire est le premier pas de toute résilience, et il ouvre la voie à la troisième piste : cloisonner plutôt que couper. Comme les compartiments étanches d’un navire, une segmentation numérique stricte permet de sacrifier une partie du système sans couler l’ensemble. C’est un confinement chirurgical, permanent et invisible. Diversifier les fournisseurs, multiplier les régions cloud et soutenir des alternatives européennes réduit encore la casse : chaque grande panne de 2025 a rappelé le prix d’un point de défaillance unique.
Le meilleur vaccin s’appelle le correctif
La quatrième piste est la plus prometteuse : retourner l’IA contre l’attaque. La même intelligence artificielle qui trouve les failles peut servir à les corriger. La coalition Glasswing réunit déjà AWS, Apple, Google, Microsoft, CrowdStrike ou la Linux Foundation pour colmater les brèches avant que les attaquants ne les exploitent. Pour la première fois depuis longtemps, les défenseurs disposent d’un outil qui va aussi vite que la menace. Il restera enfin à encadrer et à mutualiser : la directive européenne NIS2, le Cyber Resilience Act, qui imposera des exigences de sécurité aux produits connectés, et le référentiel ReCyF de l’ANSSI fixent un niveau minimal d’hygiène et de sécurité.
Le confinement de 2020 nous a appris le télétravail en quelques semaines, une transformation que beaucoup croyaient impossible. La menace cyber peut provoquer le même sursaut. L’attaque contre les frigos des supermarchés coûtera cher, mais elle aura une vertu : rendre visible, pour chacun, la dépendance de notre quotidien à des systèmes que personne ne regardait. Mais si les entreprises corrigent leurs failles à la vitesse de l’IA, si elles apprennent à fonctionner en mode dégradé et si l’Europe réduit ses dépendances, le grand shutdown numérique restera ce qu’il doit être : un scénario de film catastrophe.